Domine AWS Route 53
Aprenda na prática a configurar e administrar DNS, domínios, Hosted Zones, registros, políticas de roteamento, Health Checks e alta disponibilidade na AWS.
Uma competência fundamental para o SysAdmin que quer evoluir da infraestrutura tradicional para Cloud.
- Amazon Route 53
- DNS
- Domains
- Hosted Zones
- DNS Records
- Routing Policies
- Health Checks
- Failover
- Private DNS
- VPC
- CloudWatch
- AWS CLI
- Troubleshooting
Acesso vitalícioCertificado incluídoGarantia de 7 dias
a resposta pode considerar o estado dos health checks
- exemplo.com.brA · Alias
- www.exemplo.com.brCNAME
- api.exemplo.com.brA · Alias
- exemplo.com.brMX
Você entende DNS ou apenas copia registros?
Enquanto tudo responde, o DNS parece simples: cola-se um valor em um campo e o site abre. A conta chega depois — quando um nome para de resolver, quando a mudança planejada não alcança os clientes, ou quando a única explicação disponível para um chamado é esperar a propagação.
O domínio não resolve
A aplicação está no ar, o registro existe — e mesmo assim o nome não chega ao destino. Sem método, a investigação vira tentativa e erro.
Registro criado no lugar errado
O valor está certo, mas foi gravado em outra Hosted Zone, ou em uma zona que nem é autoritativa para aquele domínio.
Propagação virou explicação
Nem toda espera é propagação. Boa parte do que se atribui a ela é cache com TTL ainda válido em algum resolver do caminho.
A, AAAA, CNAME ou Alias?
Cada tipo responde a uma pergunta diferente. Escolher pelo que "costuma funcionar" cria limitações que só aparecem depois.
TTL escolhido sem critério
O mesmo valor copiado para todos os registros. Na hora de uma mudança planejada, ele decide quanto tempo o erro antigo sobrevive.
Hosted Zone duplicada
Duas zonas para o mesmo domínio, cada uma com seus registros — e só uma recebendo consultas de verdade.
Name Servers não conferem
A zona foi criada, os registros também, mas a delegação no registrador continua apontando para outro provedor.
Subdomínio sem delegação
Uma zona filha existe, mas nada no caminho indica que ela é a responsável por aquele ramo do nome.
Política de roteamento escolhida no escuro
Weighted, Latency, Geolocation e Failover resolvem problemas diferentes. Trocar uma pela outra muda o comportamento inteiro.
Failover que ninguém testou
Existe um registro secundário configurado. O que nunca se verificou é se ele realmente assume — e em quanto tempo.
Integração AWS no improviso
Apontar um nome para um recurso da AWS tem caminhos melhores e piores. O improviso costuma cobrar depois.
Diagnóstico por tentativa e erro
Trocar valores até algo responder. Funciona às vezes, ensina nada, e não explica o que estava errado.
Um SysAdmin precisa entender o caminho entre o nome digitado pelo usuário e o serviço que responde à requisição.
DNS é uma das bases da infraestrutura — e da nuvem
Nenhuma dessas competências existe isolada. O DNS é o que liga o nome digitado pelo usuário ao serviço que responde, e na nuvem ele ganha um papel ainda maior: é por ele que o tráfego encontra o recurso certo.
SysAdmin
- Operating Systems
- Networking
- Storage
- Active Directory
- DNS
- Virtualization
- Security
- Automation
- Cloud
- AWS
- Route 53este treinamento
Você já administra DNS. Agora dentro da AWS
Zona, registro, TTL, delegação: o vocabulário que você usa há anos continua valendo. O que muda é onde a zona vive, quem opera o serviço e o que passa a ser possível fazer com a resposta de uma consulta.
Infraestrutura tradicional
DNS Server → Zones → Records
AWS Cloud
Route 53 → Hosted Zones → Records
DNS tradicional
Servidores que você instala e mantém
Amazon Route 53
Serviço gerenciado dentro da sua conta AWS
- Quem responde às consultas
- DNS tradicionalServidores DNS que você instala, atualiza e mantém disponíveis.Amazon Route 53Serviço gerenciado pela AWS. Você administra a configuração, não a infraestrutura.
- Onde os registros vivem
- DNS tradicionalEm uma zona DNS, no servidor ou replicada entre servidores.Amazon Route 53Em uma Hosted Zone, pública ou privada, dentro da sua conta AWS.
- Escopo do nome interno
- DNS tradicionalZonas internas resolvidas pelos servidores da rede corporativa.Amazon Route 53Private Hosted Zone associada a uma ou mais VPCs.
- Apontar a raiz do domínio para um serviço
- DNS tradicionalRegistro A com um endereço IP, que precisa ser conhecido e estável.Amazon Route 53Registro Alias na raiz, apontando para recursos AWS compatíveis.recurso próprio
- Decidir qual resposta devolver
- DNS tradicionalRecursos como round robin e netmask ordering, conforme o servidor.Amazon Route 53Políticas de roteamento: Simple, Weighted, Latency, Failover, Geolocation, Geoproximity e Multivalue.recurso próprio
- Considerar a saúde do destino
- DNS tradicionalDepende de integração com outra ferramenta de monitoramento.Amazon Route 53Health Checks nativos, que podem influenciar a resposta DNS.recurso próprio
- Automação
- DNS tradicionalPowerShell, scripts e ferramentas do próprio servidor.Amazon Route 53AWS CLI, SDK, API, CloudFormation e outras ferramentas de infraestrutura como código.
- Custo
- DNS tradicionalLicença, hardware e o tempo da equipe que mantém o serviço.Amazon Route 53Cobrança da AWS por Hosted Zone, consultas e recursos associados.
A tabela aproxima dois mundos para facilitar a leitura de quem vem da infraestrutura tradicional — não afirma equivalência entre eles. Os conceitos de DNS são os mesmos; a forma de operar, os limites e o modelo de cobrança são diferentes.
Do DNS tradicional ao DNS em Cloud.
Dos fundamentos de DNS à administração profissional do Route 53
Trinta e seis frentes de conhecimento organizadas em sequência, cobrindo o que um administrador de DNS na nuvem encontra no dia a dia — do primeiro registro criado ao diagnóstico de um nome que parou de resolver.
- 01
Fundamentos de DNS
O que o DNS resolve, por que ele existe e o vocabulário usado no curso inteiro.
- 02
Arquitetura do DNS
Root, TLD, servidores autoritativos e a hierarquia por trás de um nome.
- 03
DNS Resolution
O caminho completo de uma consulta, da aplicação até a resposta devolvida.
- 04
Amazon Route 53
O que o serviço entrega, como ele é organizado e onde ele se encaixa na AWS.
- 05
Domains
Registro, transferência, delegação e a relação entre domínio e Hosted Zone.
- 06
Hosted Zones
O contêiner dos registros de um domínio dentro da sua conta AWS.
- 07
Public Hosted Zones
Nomes resolvidos pela Internet e a delegação que os torna autoritativos.
- 08
Private Hosted Zones
Nomes internos resolvidos dentro das VPCs associadas à zona.
- 09
Resource Record Sets
Como o Route 53 organiza os registros de um mesmo nome e tipo.
- 10
Registro A
O nome que responde com um endereço IPv4 — e quando ele é a escolha certa.
- 11
Registro AAAA
O equivalente para IPv6 e o que muda na publicação de um serviço.
- 12
CNAME
O apelido que aponta para outro nome, com as restrições que ele carrega.
- 13
Alias Records
O registro do Route 53 que aponta para recursos AWS compatíveis.
- 14
MX
Os servidores responsáveis por receber e-mail do domínio e a prioridade entre eles.
- 15
TXT
Texto associado ao nome: verificação de domínio, SPF, DKIM e DMARC.
- 16
NS
Os servidores autoritativos e a delegação que faz a zona responder.
- 17
SOA
O registro que descreve a zona e os parâmetros administrativos dela.
- 18
TTL e cache
Quanto tempo uma resposta vive nos resolvers e o efeito disso em uma mudança.
- 19
Simple Routing
A política padrão: um registro, uma resposta, sem decisão adicional.
- 20
Weighted Routing
Vários destinos para o mesmo nome, com pesos que influenciam as respostas.
- 21
Latency-Based Routing
Respostas escolhidas com base nas medições de latência entre origem e Regiões.
- 22
Failover Routing
Primário e secundário, com a resposta condicionada ao estado do health check.
- 23
Geolocation Routing
Respostas diferentes conforme a localização estimada de quem consulta.
- 24
Geoproximity Routing
Proximidade geográfica entre usuário e recurso, com ajuste de viés (bias).
- 25
Multivalue Answer
Múltiplas respostas para o mesmo nome, com health checks associados.
- 26
Health Checks
Verificação de endpoints, checks calculados e checks baseados em alarme.
- 27
DNS Failover
Como o estado de um health check muda a resposta devolvida pela zona.
- 28
Integração com VPC
Associação de zonas privadas e a resolução de nomes dentro da rede.
- 29
Private DNS
Nomes internos para serviços que não devem ser publicados na Internet.
- 30
Route 53 Resolver
Inbound endpoints, outbound endpoints e regras de encaminhamento.
- 31
CloudWatch
Métricas e alarmes associados a health checks e a consultas da zona.
- 32
Segurança
Permissões de acesso, registro de consultas e proteção da configuração DNS.
- 33
AWS CLI
As mesmas operações do console executadas pela linha de comando.
- 34
Automação
Do comando avulso ao DNS descrito como código e versionado.
- 35
Troubleshooting
Método de diagnóstico para nomes que não resolvem ou resolvem errado.
- 36
Boas práticas
O que mantém a configuração DNS legível e administrável com o tempo.
O caminho entre o nome digitado e o serviço que responde
Entre a tecla Enter e a primeira conexão existe uma sequência inteira de perguntas e respostas. Quem conhece esse caminho consegue dizer em que ponto ele quebrou — e quem não conhece só consegue esperar.
se a resposta ainda estiver em cache, o caminho termina aqui
Recursive Query
O resolver assume a busca inteira em nome do cliente: consulta os servidores necessários e devolve uma única resposta.
Authoritative DNS
Quem realmente guarda os registros de uma zona. Uma Hosted Zone pública do Route 53 assume esse papel para o domínio delegado a ela.
Resolver
O intermediário que o cliente consulta: o do provedor, o da empresa ou o resolver da própria VPC nas instâncias da AWS.
Caching
Respostas ficam guardadas pelo caminho — no sistema operacional, no navegador e no resolver — até o TTL expirar.
TTL
O tempo que uma resposta pode ser reaproveitada. É ele que decide quanto tempo uma informação antiga continua circulando.
Name Servers
Os servidores indicados como responsáveis pela zona. A delegação no registrador precisa apontar exatamente para eles.
O que se costuma chamar de "propagação" é, na maior parte dos casos, cache: respostas antigas ainda válidas em resolvers pelo caminho. Entender TTL é entender esse intervalo — e planejá-lo antes de uma mudança.
Pare de apenas copiar registros DNS. Entenda como o tráfego realmente chega até sua aplicação.
Public Hosted Zone vs Private Hosted Zone
A Hosted Zone é o contêiner dos registros de um domínio dentro da sua conta. Decidir se um nome pertence à zona pública ou à privada é uma decisão de arquitetura — e de segurança.
Public Hosted Zone
Resolvida pela Internet
Delegada no registrador do domínio. Qualquer resolver do mundo consegue consultar os registros publicados nela.
Private Hosted Zone
Resolvida dentro das VPCs
Associada a uma ou mais VPCs. Os nomes não aparecem para quem consulta de fora da rede.
Public Hosted Zone
Nomes publicados para a Internet
Private Hosted Zone
Nomes internos das suas VPCs
- Quem consegue resolver
- Public Hosted ZoneResolvers da Internet, em qualquer lugar.Private Hosted ZoneRecursos dentro das VPCs associadas à zona.
- Uso típico
- Public Hosted ZoneSite, API e serviços publicados para clientes e parceiros.Private Hosted ZoneNomes internos de aplicações, bancos de dados e serviços administrativos.
- Delegação
- Public Hosted ZoneOs Name Servers da zona precisam estar configurados no registrador do domínio.Private Hosted ZoneNão há delegação pública: a associação com a VPC define o alcance.
- Requisito de VPC
- Public Hosted ZoneNenhum — a zona não depende de VPC.Private Hosted ZoneA VPC precisa estar com o suporte a DNS habilitado para resolver a zona.
- Exposição da informação
- Public Hosted ZoneOs registros publicados são consultáveis por qualquer pessoa.Private Hosted ZoneOs nomes não aparecem para quem está fora das VPCs associadas.
- Health checks nas respostas
- Public Hosted ZoneDisponível nas políticas que utilizam verificação de integridade.Private Hosted ZoneZonas privadas têm particularidades na associação de health checks — validado no laboratório.
Uma mesma organização costuma ter os dois tipos: a zona pública que o cliente enxerga e a zona privada que só os recursos da VPC resolvem. Saber em qual delas um nome deve existir é metade do trabalho.
- A Hosted Zone é o contêiner dos registros de um domínio dentro da conta AWS.
- Criar a zona não é o mesmo que delegar o domínio a ela: a delegação acontece no registrador.
- Cada zona recebe seu próprio conjunto de Name Servers, informados pela AWS.
- Duas zonas para o mesmo domínio não se somam — apenas uma responde de fato.
- A cobrança de Hosted Zones e consultas é feita pela AWS e deve ser acompanhada na conta.
Cada registro responde a uma pergunta diferente
Escolher o tipo certo não é detalhe: é o que define se o nome pode ficar na raiz do domínio, se ele acompanha a mudança do destino e quanto tempo a resposta antiga continua circulando.
- A
Address
Associa um nome a um endereço IPv4.
app.exemplo.com.br → 203.0.113.10
Caso de uso
Publicar um serviço cujo endereço IPv4 é conhecido e estável. - AAAA
IPv6 Address
Associa um nome a um endereço IPv6.
app.exemplo.com.br → 2001:db8::10
Caso de uso
Atender clientes que chegam por IPv6, junto com o registro A. - CNAME
Canonical Name
Aponta um nome para outro nome, que será resolvido em seguida.
www.exemplo.com.br → app.exemplo.com.br
Caso de uso
Criar um apelido para um serviço cujo destino pode mudar de endereço. - Alias
Alias Record
Recurso do Route 53 que aponta um nome para recursos AWS compatíveis e para outros registros da mesma zona.
exemplo.com.br → load balancer da aplicação
Caso de uso
recurso do Route 53
Apontar a raiz do domínio para um recurso AWS, onde o CNAME não é permitido. - MX
Mail Exchange
Indica os servidores que recebem e-mail do domínio e a prioridade entre eles.
exemplo.com.br → 10 mail.provedor.com
Caso de uso
Direcionar o e-mail do domínio para o provedor contratado. - TXT
Text
Guarda texto associado ao nome, lido por serviços que fazem validações.
exemplo.com.br → "v=spf1 include:_spf.provedor.com ~all"
Caso de uso
Verificação de domínio e políticas de e-mail como SPF, DKIM e DMARC. - NS
Name Server
Declara os servidores autoritativos da zona ou delega um subdomínio.
exemplo.com.br → ns-xxx.awsdns-xx.com
Caso de uso
Delegar a zona ao Route 53 ou delegar um subdomínio a outra zona. - SOA
Start of Authority
Descreve a zona: servidor primário, contato e parâmetros administrativos.
exemplo.com.br → ns-xxx.awsdns-xx.com. contato. (…)
Caso de uso
Existe em toda zona e é criado junto com ela. - SRV
Service
Publica o host e a porta de um serviço específico, com prioridade e peso.
_sip._tcp.exemplo.com.br → 10 60 5060 sip.exemplo.com.br
Caso de uso
Serviços que localizam seus servidores por consulta DNS, quando aplicável. - CAA
Certification Authority Authorization
Declara quais autoridades certificadoras podem emitir certificados para o domínio.
exemplo.com.br → 0 issue "amazon.com"
Caso de uso
Restringir a emissão de certificados a autoridades autorizadas.
Os exemplos usam nomes e endereços de documentação (RFC 5737 e RFC 3849) e servem para ilustrar o formato — não correspondem a nenhum ambiente real.
Dois caminhos para apontar um nome — e eles não são intercambiáveis
A pergunta que resolve a escolha é simples: o destino é um nome qualquer, ou é um recurso da AWS? A resposta define o que você pode fazer na raiz do domínio, como o TTL se comporta e como as consultas são cobradas.
CNAME
Alias
CNAME
Tipo padrão do DNS
Alias
Recurso do Amazon Route 53
- Para onde aponta
- CNAMEPara outro nome DNS, que será resolvido em uma nova consulta.AliasPara recursos AWS compatíveis e para outros registros da mesma Hosted Zone.
- Na raiz do domínio (zone apex)
- CNAMENão é permitido pelo padrão DNS conviver com os demais registros obrigatórios da raiz.AliasPermitido — é o caminho para apontar exemplo.com.br a um recurso AWS.vantagem
- Tipo do registro
- CNAMEUm tipo padrão do DNS, reconhecido por qualquer servidor.AliasRecurso do Route 53: o cliente recebe a resposta final, sem ver um passo intermediário.
- TTL
- CNAMEVocê define o valor do registro.AliasPara recursos AWS, o TTL é determinado pelo próprio serviço de destino.
- Avaliação de saúde do destino
- CNAMEDepende de um health check configurado por você.AliasPode usar a avaliação de integridade do próprio recurso AWS de destino.vantagem
- Cobrança das consultas
- CNAMEConsultas cobradas conforme a tabela do serviço.AliasConsultas a Alias que apontam para recursos AWS compatíveis não são cobradas.vantagem
- Destino fora da AWS
- CNAMEAponta para qualquer nome, dentro ou fora da AWS.vantagemAliasNão aponta para destinos externos — para isso, use CNAME.
O Alias é um recurso importante do Route 53 para determinados recursos AWS, e a lista de destinos suportados é definida e atualizada pela AWS. Antes de desenhar uma arquitetura, confirme na documentação oficial se o serviço de destino é compatível.
Destinos típicos de um registro Alias
Os casos mais comuns no dia a dia. A relação completa e atualizada de destinos suportados é definida pela AWS.
Elastic Load Balancing
O caso mais comum: a raiz do domínio apontando para o load balancer da aplicação.
CloudFront
Distribuições da CDN, quando o nome faz parte dos nomes alternativos do recurso.
S3 website endpoint
Buckets configurados como site estático, conforme as regras do serviço.
API Gateway
Domínios personalizados de APIs publicadas no serviço.
VPC Endpoint
Endpoints de interface, em cenários de acesso privado a serviços.
Registro da mesma zona
Um Alias pode apontar para outro registro da própria Hosted Zone.
CNAME aponta para um nome. Alias aponta para um recurso.
Confirme na documentação oficial da AWS se o serviço de destino aceita registro Alias antes de fechar a arquitetura.
O mesmo nome, respostas diferentes
É aqui que o Route 53 deixa de ser uma lista de registros e passa a ser uma ferramenta de arquitetura: a política define qual resposta cada consulta recebe.
Simple
Uma resposta, sem decisão adicional
A política padrão. O registro tem um destino e o Route 53 responde com ele, sem avaliar peso, região ou saúde.
Cenário
Um site com um único destino, sem necessidade de distribuição ou contingência.Weighted
Vários destinos com pesos relativos
Vários registros com o mesmo nome e tipo, cada um com um peso. O peso relativo influencia a proporção de respostas ao longo do tempo.
Cenário
Liberar uma versão nova para uma fatia do tráfego antes de ampliar o alcance.Peso influencia a distribuição das respostas, não garante uma divisão exata de requisições.
Latency-Based
Conforme as medições de latência da AWS
Registros associados a Regiões da AWS. A resposta considera as medições de latência entre a origem da consulta e as Regiões configuradas.
Cenário
Uma aplicação implantada em mais de uma Região, atendendo públicos distantes.É uma escolha baseada em medições de latência, não uma medição do servidor "mais rápido" no momento da consulta.
Failover
Primário e secundário, guiados pelo health check
Um registro primário e um secundário. Quando o health check do primário indica falha, a zona passa a responder com o secundário.
Cenário
Manter um destino de contingência pronto para assumir quando o principal falhar.A troca depende do intervalo do health check e do TTL ainda em cache — não é instantânea.
Geolocation
Conforme a localização de quem consulta
Respostas diferentes por continente, país ou, em alguns países, por subdivisão — com um registro padrão para o que não casar.
Cenário
Servir conteúdo em idioma ou versão específicos conforme o país de origem.Decide por localização estimada, não por latência. Configure sempre um registro padrão.
Geoproximity
Proximidade geográfica com ajuste de viés
Considera a distância entre quem consulta e o recurso, com um viés (bias) que amplia ou reduz a área atendida por cada destino.
Cenário
Deslocar parte do tráfego de uma região para outra sem alterar os recursos.Configurada por meio do Traffic Flow do Route 53 — verifique os requisitos atuais na documentação.
Multivalue Answer
Várias respostas, com verificação de saúde
Devolve múltiplos valores para o mesmo nome, podendo associar um health check a cada registro e responder apenas com os saudáveis.
Cenário
Distribuir consultas entre vários destinos com uma verificação de saúde simples.Não substitui um load balancer: a decisão final de qual resposta usar é do cliente.
IP-Based
Conforme o bloco de origem da consulta
Associa blocos CIDR de origem a destinos específicos, para cenários em que a rede de origem é conhecida.
Cenário
Direcionar operadoras ou redes específicas para um destino definido.Recurso adicional do serviço — confirme disponibilidade e requisitos na documentação atual.
Cada política responde a uma pergunta diferente: dividir tráfego, aproximar o usuário, contornar uma falha ou separar públicos. Trocar uma pela outra muda o comportamento inteiro da resolução.
Dividir o tráfego entre destinos — com critério
Vários registros com o mesmo nome, cada um com um peso. É a política usada para liberar uma versão nova aos poucos, testar um destino alternativo ou esvaziar um ambiente antes de desligá-lo.
Route 53
app.exemplo.com.br
Server A
80%
Versão atual da aplicação
Server B
20%
Versão em validação
Peso é proporção, não garantia
- Vários registros com o mesmo nome e o mesmo tipo, cada um com seu peso.
- A proporção entre os pesos influencia a frequência com que cada resposta é devolvida.
- Peso zero remove um destino das respostas sem apagar o registro.
- Health checks podem ser associados aos registros, retirando das respostas o que estiver indisponível.
- O cache dos resolvers faz com que a distribuição observada seja uma tendência, e não uma divisão exata.
O exemplo 80/20 é didático. Pesos influenciam a proporção de respostas DNS ao longo do tempo; eles não garantem a distribuição exata das requisições que chegam à aplicação, porque cada resposta fica em cache por um intervalo e atende um número variável de acessos.
A resposta que considera a latência até cada Região
Uma aplicação implantada em mais de uma Região da AWS pode responder pelo mesmo nome. A política escolhe qual Região devolver com base nas medições de latência mantidas pela AWS.
Route 53
latency-based routing
Região A
Aplicação implantada na primeira Região
Consultas originadas mais próximas desta Região
Região B
Mesma aplicação, implantada em outra Região
Consultas originadas mais próximas da outra Região
Latência medida, não adivinhada
- Cada registro é associado a uma Região da AWS onde a aplicação está implantada.
- A AWS mantém medições de latência entre localidades e Regiões, usadas para escolher a resposta.
- A escolha considera a localização do resolver que fez a consulta, não a do usuário final.
- Health checks podem ser associados, para que uma Região indisponível deixe de ser respondida.
- Implantar a aplicação nas Regiões envolvidas é pré-requisito — a política só escolhe entre o que existe.
A política escolhe a resposta com base nas medições de latência mantidas pela AWS entre a origem da consulta e as Regiões configuradas. Não é uma medição em tempo real do servidor "mais rápido", nem uma decisão por distância geográfica — para isso existem as políticas Geolocation e Geoproximity.
Públicos diferentes, respostas diferentes
Quando a decisão é de conteúdo — idioma, versão regional, requisito legal — o critério deixa de ser desempenho e passa a ser a origem da consulta.
- BrasilResource AConsultas atribuídas ao Brasil recebem o destino definido para o país.
- Estados UnidosResource BOutro país, outro registro — com conteúdo ou versão própria.
- EuropaResource CRegras por continente atendem a um conjunto inteiro de países.
- DefaultResource padrãoO registro padrão responde ao que não casar com nenhuma regra. Sem ele, essas consultas ficam sem resposta.obrigatório na prática
Localização não é latência
- As regras podem ser definidas por continente, por país e, em alguns países, por subdivisão.
- A regra mais específica que casar com a origem da consulta é a que responde.
- O registro padrão é o que evita consultas sem resposta — configure-o sempre.
- A localização é estimada a partir da origem da consulta e pode não corresponder ao usuário final.
- Geolocation separa públicos; Latency-Based escolhe por latência. São critérios diferentes.
Exemplo conceitual. Geolocation decide pela localização estimada de quem consulta — não confunda com Latency-Based Routing, que decide a partir das medições de latência entre a origem e as Regiões da AWS.
Geoproximity resolve outra pergunta: a proximidade entre usuário e recurso, com ajuste de viés — e é configurada pelo Traffic Flow do Route 53.
Quando o primário cai, quem responde?
Configurar um registro secundário é fácil. O que separa uma contingência real de uma configuração decorativa é entender — e testar — o intervalo entre a falha e a troca.
o estado do health check decide qual registro responde
O que acontece entre a falha e a troca
Operação normal
O health check do primário está saudável e a zona responde com o registro primário.
Primary unhealthy
As verificações passam a falhar e, atingido o limite configurado, o health check muda de estado.
Secondary assume
A zona passa a responder com o registro secundário nas novas consultas que chegam até ela.
O cache ainda existe
Clientes que já tinham a resposta anterior continuam usando-a até o TTL expirar. É esse intervalo que se planeja.
Retorno do primário
Quando o health check volta a indicar saúde, as novas respostas voltam a apontar para o primário.
- O registro primário e o secundário usam o mesmo nome e o mesmo tipo.
- O health check associado ao primário é o que determina a mudança de resposta.
- O TTL define quanto tempo respostas antigas continuam circulando nos resolvers.
- Failover também existe na forma de registros Alias com avaliação de integridade do destino.
- O comportamento precisa ser testado no laboratório — configuração não validada não é contingência.
DNS Failover não é instantâneo. Entre a falha e a mudança efetiva existem o intervalo das verificações, o limite de falhas configurado e o TTL ainda válido em cache. Planejar esse intervalo faz parte do desenho da arquitetura.
DNS é invisível quando funciona. E crítico quando para.
O DNS que sabe quando o destino parou de responder
Sem verificação de saúde, uma zona continua respondendo com um endereço que não atende mais ninguém. O health check é o que permite ao Route 53 deixar de devolver um destino indisponível.
- app-primaryhttps://app.exemplo.com.br/healthRespondendo dentro do esperado nas últimas verificaçõeshealthy
- api-primaryhttps://api.exemplo.com.br/statusVerificação com validação do conteúdo da respostahealthy
- app-secondaryhttps://dr.exemplo.com.br/healthDestino de contingência, verificado continuamentehealthy
- legacy-nodehttp://203.0.113.42:8080/Falhas consecutivas acima do limite configuradounhealthy
Verificação de endpoint
O Route 53 consulta periodicamente um endereço ou nome, a partir de verificadores distribuídos, e avalia a resposta.
Busca no corpo da resposta
Além do código de resposta, a verificação pode exigir que um texto específico apareça no início do corpo retornado.
Health check calculado
Combina o estado de outros health checks, permitindo descrever a saúde de um conjunto de componentes.
Baseado em alarme do CloudWatch
Usa o estado de um alarme como fonte da verificação — útil para o que não é medido por uma requisição HTTP.
- A verificação parte de verificadores distribuídos pela AWS, e não de um único ponto.
- O intervalo entre as verificações e o número de falhas até mudar de estado são configuráveis.
- Protocolos e opções disponíveis são definidos pelo serviço — confirme os atuais na documentação.
- Um health check pode ser associado a registros de diferentes políticas de roteamento.
- O estado dos health checks é publicado como métrica no CloudWatch e pode gerar alarmes.
Nomes internos que não saem da sua rede
Serviços internos não precisam — e muitas vezes não devem — existir em uma zona pública. A Private Hosted Zone dá nome a eles dentro da VPC, sem publicar nada para a Internet.
AWS VPC
internal.company
- Primeiro nó da aplicação interna
APP01
app01.internal.company
- Segundo nó da aplicação interna
APP02
app02.internal.company
- Banco de dados, sem exposição pública
DB01
db01.internal.company
- API consumida apenas por serviços internos
API01
api01.internal.company
O mesmo nome pode responder de duas formas diferentes
Uma zona pública e uma privada podem conter o mesmo domínio com valores distintos: quem consulta de fora recebe o endereço público; quem consulta de dentro da VPC recebe o interno. É um recurso poderoso — e uma fonte clássica de confusão quando ninguém documentou que ele existe.
- A Private Hosted Zone é associada a uma ou mais VPCs, que passam a resolver seus nomes.
- A VPC precisa estar com o suporte a DNS habilitado para que a resolução funcione.
- O mesmo nome pode existir em uma zona pública e em uma privada com respostas diferentes.
- Nomes internos deixam de depender de endereços IP anotados em documentação.
- Compartilhar uma zona privada entre VPCs de contas diferentes tem requisitos próprios.
Nem todo nome precisa ser público. Serviços internos merecem uma zona própria.
Conectando DNS Cloud e ambientes híbridos.
Poucas empresas migram tudo de uma vez. Enquanto parte da infraestrutura continua no datacenter e parte já está na AWS, os dois lados precisam resolver os nomes um do outro.
consultas atravessam nos dois sentidos, conforme as regras
Inbound Endpoint
da rede corporativa para a AWS
Permite que servidores DNS de fora enviem consultas ao Resolver da VPC, resolvendo nomes de zonas privadas.
Outbound Endpoint
da AWS para a rede corporativa
Permite que consultas originadas na VPC sejam encaminhadas para servidores DNS externos.
Resolver Rules
quem encaminha o quê
Definem quais domínios são encaminhados, para quais servidores e a partir de quais VPCs.
Hybrid DNS
os dois lados resolvendo o mesmo nome
O resultado dos três anteriores: ambientes híbridos em que nomes internos resolvem dos dois lados.
A arquitetura de DNS híbrido envolve rede, roteamento e permissões além do próprio Route 53. O curso apresenta os componentes e o laboratório demonstra o fluxo — valide os requisitos atuais na documentação da AWS antes de levar o desenho para produção.
O nome pelo qual os outros serviços são encontrados
Um recurso na AWS existe com um endereço gerado pelo próprio serviço. É o Route 53 que dá a ele o nome que a sua empresa usa — e é nesse ponto que quase toda arquitetura passa por aqui.
Amazon Route 53
DNS da sua arquitetura
EC2
Instâncias publicadas por registros A ou AAAA, com o endereço da instância.
Elastic Load Balancing
Destino clássico de um registro Alias, inclusive na raiz do domínio.
CloudFront
Distribuições da CDN atendendo pelo nome do seu domínio.
S3
Buckets configurados como site estático, conforme as regras do serviço.
API Gateway
Domínios personalizados para APIs publicadas no serviço.
VPC
Zonas privadas associadas às VPCs e o Resolver que as atende.
CloudWatch
Métricas e alarmes de health checks e de consultas às zonas.
ACM
Validação de certificados por DNS, com registros criados na Hosted Zone.
O Route 53 não trabalha sozinho: ele é o nome pelo qual os demais serviços são encontrados. Cada integração acima é apresentada no curso com o caminho de configuração correspondente — e cada uma deve ser confirmada na documentação atual da AWS, que é quem define os destinos suportados.
O DNS escolhe o destino antes da primeira conexão
Antes de qualquer balanceamento, antes de qualquer requisição, existe uma consulta DNS. O que essa consulta responde define para onde o cliente vai — e se ele vai para um destino que ainda está de pé.
destinos sem saúde deixam de ser respondidos
Resiliência é um conjunto, não um recurso
- O DNS participa da arquitetura: ele escolhe para onde o cliente vai antes da primeira conexão.
- Health checks retiram das respostas os destinos que deixaram de responder.
- Políticas de roteamento distribuem, aproximam ou contornam, conforme o desenho escolhido.
- O TTL define a rapidez com que uma mudança alcança os clientes já atendidos.
- Resiliência depende de todas as camadas: aplicação, dados, rede — e também do DNS.
Aprenda como DNS, Health Checks e políticas de roteamento podem participar de arquiteturas resilientes.
Nenhuma configuração de DNS garante disponibilidade absoluta. O Route 53 é um componente de uma arquitetura resiliente, e o resultado depende do conjunto — aplicação, dados, rede e operação.
Saber antes do chamado chegar
O estado dos health checks, o volume de consultas e o histórico das alterações contam a mesma história que o usuário só percebe quando a página não abre.
Health checks saudáveis
3 / 4
um endpoint abaixo do limite configurado
Consultas na zona
—
métrica disponível no CloudWatch
Alarmes ativos
1
alarme associado ao endpoint legado
Registro respondendo
primary
política de failover em operação normal
Health Checks
O estado de cada verificação e o histórico de mudanças, disponíveis no console e como métrica.
CloudWatch Metrics
Métricas publicadas pelo serviço, incluindo o estado dos health checks e o volume de consultas às zonas.
Query Logging
Registro das consultas recebidas, disponível para zonas públicas e para o Resolver, conforme a configuração.
Alertas
Alarmes do CloudWatch sobre as métricas do serviço, notificando antes que o chamado chegue.
Disponibilidade
Acompanhar ao longo do tempo quanto cada destino ficou indisponível, e não apenas o estado atual.
Troubleshooting
Os mesmos dados usados no diagnóstico: o que mudou, quando mudou e o que o serviço respondia antes.
A mesma administração, pela linha de comando
O console ensina o que cada configuração faz. A linha de comando é o que torna a operação repetível, conferível e, no passo seguinte, automatizável.
- aws route53 list-hosted-zonesLista as Hosted Zones da conta, com id, nome e se são privadas.
- aws route53 get-hosted-zone --id <ID>Detalha uma zona específica, incluindo os Name Servers atribuídos a ela.
- aws route53 list-resource-record-sets --hosted-zone-id <ID>Lista todos os registros da zona — o inventário que o console mostra em páginas.
- aws route53 change-resource-record-sets --hosted-zone-id <ID> --change-batch file://mudanca.jsonCria, altera ou remove registros a partir de um arquivo de mudança versionável.
- aws route53 get-change --id <CHANGE_ID>Acompanha o status de uma alteração enviada à zona.
- aws route53 list-health-checksLista os health checks configurados na conta.
- aws route53 get-health-check --health-check-id <ID>Mostra a configuração de um health check específico.
- aws route53 get-health-check-status --health-check-id <ID>Consulta o resultado das verificações mais recentes desse health check.
- aws route53 test-dns-answer --hosted-zone-id <ID> --record-name <NOME> --record-type APergunta ao serviço qual resposta ele devolveria — sem depender do cache local.
- aws route53resolver list-resolver-endpointsLista os endpoints do Route 53 Resolver, usados nos cenários híbridos.
- A CLI usa as credenciais e o perfil configurados na sua máquina — as permissões vêm do IAM.
- Alterações em registros são enviadas como um lote de mudanças, que pode ser versionado.
- Consultar pela CLI evita o cache local e mostra o que o serviço realmente tem configurado.
- O mesmo comando que inspeciona hoje vira o script de inventário de amanhã.
Um SysAdmin moderno precisa saber administrar pela interface e pela linha de comando.
Do clique no console à configuração como código
A primeira zona se cria no console. A décima, não: ela se descreve, se revisa e se versiona — e é assim que uma mudança de DNS deixa de depender da memória de quem a fez.
AWS CLI
O primeiro passo fora do console — e o que o curso pratica no laboratório.
CloudFormation
A descrição declarativa dos recursos na ferramenta nativa da AWS.
Terraform
Alternativa muito usada no mercado para descrever infraestrutura como código.
SDK e API
As mesmas operações chamadas a partir das suas próprias aplicações.
Estas ferramentas são apresentadas conceitualmente, para mostrar o caminho que a configuração percorre do console até o código. Este treinamento é de Route 53 — ele não substitui um curso completo de CloudFormation, Terraform ou desenvolvimento com SDK.
Do clique no console à configuração descrita como código.
A zona é pequena. O estrago de um erro nela, não
Uma linha alterada em um registro derruba um serviço inteiro em segundos — e o cache faz o erro durar mais do que a correção. Proteger a configuração é parte do trabalho.
Permissões de acesso
Quem pode criar, alterar e apagar registros. Uma mudança errada na zona tira uma aplicação do ar em segundos.
Registro de consultas
Query logging para zonas públicas e para o Resolver, quando aplicável ao seu cenário.
DNSSEC
Assinatura de zonas, disponível no serviço com requisitos próprios. Apresentado no curso com as ressalvas do recurso.
Exposição de nomes
O que está em uma zona pública é consultável por qualquer pessoa. Nomes internos pertencem a uma zona privada.
Delegação e domínio
A proteção do registrador e da delegação importa tanto quanto a configuração da zona.
Controle de mudanças
Alterações descritas, revisadas e versionadas — para que a zona tenha histórico, e não surpresas.
Recursos de segurança do serviço, como DNSSEC e o registro de consultas, têm requisitos e limitações próprios definidos pela AWS. O curso apresenta cada um com suas ressalvas e o laboratório demonstra o que é aplicável ao cenário proposto.
DNS não funciona? Pare de adivinhar.
O mesmo sintoma — o nome não resolve — aparece por causas completamente diferentes. Reconhecer o sintoma e saber qual camada investigar primeiro é o que separa uma resposta em cinco minutos de uma tarde inteira trocando valores no escuro.
- domainDomain Not ResolvingA delegação aponta para os Name Servers desta zona, ou para outro provedor?
- nxdomainNXDOMAINO nome realmente existe na zona consultada — ou foi criado em outra Hosted Zone?
- servfailSERVFAILA falha está na zona, na cadeia de delegação ou no resolver que você está usando?
- nsWrong Name ServersOs NS no registrador são exatamente os que a AWS atribuiu a esta zona?
- recordIncorrect RecordO tipo escolhido responde à pergunta certa, e o valor aponta para o destino atual?
- ttlTTL ainda em cacheQuanto tempo falta para a resposta antiga expirar nos resolvers do caminho?
- aliasAlias mal configuradoO destino do Alias é compatível e continua existindo na conta?
- cnameCNAME onde não cabeO nome é a raiz do domínio, ou precisa conviver com outros registros?
- zoneHosted Zone duplicadaExistem duas zonas para o mesmo domínio? Qual delas está de fato delegada?
- healthHealth check falhandoO endpoint responde aos verificadores da AWS, ou só à sua máquina?
- failoverFailover não trocouO health check mudou de estado — e o TTL anterior já expirou nos clientes?
- privatePrivate DNS não resolveA zona está associada a esta VPC e o suporte a DNS da VPC está habilitado?
- resolverResolver e DNS híbridoA regra de encaminhamento cobre este domínio, a partir desta VPC?
- delegationSubdomínio sem delegaçãoA zona pai tem os registros NS que apontam para a zona do subdomínio?
- cache"É propagação"É realmente propagação, ou é cache com TTL ainda válido em algum ponto do caminho?
- nslookup app.exemplo.com.brA consulta rápida, disponível em qualquer sistema — inclusive no Windows.
- nslookup -type=NS exemplo.com.brMostra os Name Servers que respondem pelo domínio: a delegação em si.
- dig app.exemplo.com.br A +noall +answerA resposta limpa, sem o ruído das demais seções.
- dig exemplo.com.br +traceO caminho inteiro, do root ao servidor autoritativo — onde a cadeia quebra fica visível.
- dig @ns-xxx.awsdns-xx.com app.exemplo.com.brPergunta direto ao servidor autoritativo, ignorando o cache do resolver.
- Resolve-DnsName app.exemplo.com.br -Type AO equivalente em PowerShell, para quem administra estações e servidores Windows.
- aws route53 test-dns-answer --hosted-zone-id <ID> --record-name app.exemplo.com.br --record-type AQual resposta o serviço devolveria agora, segundo a própria AWS.
- aws route53 list-resource-record-sets --hosted-zone-id <ID>O que está realmente configurado na zona, sem depender da leitura do console.
nslookup e dig
As ferramentas de consulta que respondem o que o DNS está devolvendo agora.
Resolve-DnsName
A consulta DNS pelo PowerShell, no ambiente Windows que você já administra.
AWS CLI
O que a zona tem configurado e qual resposta o serviço devolveria.
Console e CloudWatch
Estado dos health checks, métricas e histórico das alterações da zona.
O método vale mais que a solução decorada
Trocar valores até algo responder encerra o chamado e não ensina nada: na próxima vez, a investigação começa do zero. Entender a causa resolve os dois problemas — e reduz o próximo chamado igual a alguns minutos.
- Reproduzir a consulta: o nome exato, o tipo correto e a partir do resolver certo.
- Separar as camadas: delegação, zona, registro, TTL e cache do cliente.
- Perguntar direto ao servidor autoritativo, para saber o que existe sem o ruído do cache.
- Comparar o que a zona tem configurado com o que o cliente está recebendo.
- Confirmar a hipótese com uma mudança mínima — e registrar a causa encontrada.
Aprenda a investigar o caminho da resolução DNS e encontrar a causa do problema.
DNS não funciona? Pare de adivinhar.
Aprenda administrando um domínio de verdade
Você não vai apenas assistir às aulas. A proposta é levantar uma zona completa na sua conta AWS, publicar os registros, aplicar as políticas — e então quebrá-las de propósito, para aprender a diagnosticar.
Do domínio delegado ao failover testado
O laboratório é conduzido na sua própria conta AWS: uma Hosted Zone pública, uma privada, registros de verdade, health checks reais e políticas de roteamento aplicadas ao mesmo nome — inclusive quebradas de propósito, porque diagnosticar é a metade do trabalho que ninguém ensina.
- Hosted Zone pública criada e delegação conferida a partir dos Name Servers da AWS
- Registros A, AAAA, CNAME, MX e TXT criados e validados por consulta
- Registro Alias aplicado na raiz do domínio, apontando para um recurso AWS
- TTL alterado de propósito, com o efeito observado na resposta dos resolvers
- Health check configurado sobre um endpoint e acompanhado até mudar de estado
- Weighted Routing aplicado ao mesmo nome, com a proporção das respostas observada
- Failover Routing testado com o primário derrubado de propósito
- Private Hosted Zone associada a uma VPC e resolvida de dentro dela
- Resolução comparada entre a zona pública e a privada para o mesmo nome
- Componentes do Route 53 Resolver apresentados no cenário híbrido
- Inventário da zona e dos health checks levantado pela AWS CLI
- Falhas de resolução provocadas e diagnosticadas até a causa
Amazon Route 53
laboratório na sua conta AWS
- NS
Domínio
Um domínio de teste, delegado à Hosted Zone criada por você.
- ACNAMEAlias
Public Hosted Zone
A zona pública com os registros do site, da API e do e-mail.
- HTTP
Health Check
A verificação que decide qual registro responde na política de failover.
- WeightedFailover
Routing Policy
Weighted, Latency e Failover aplicadas ao mesmo nome, uma de cada vez.
- EC2ELB
Resource A / Resource B
Dois destinos distintos, para observar qual deles a zona devolve.
- VPC
Private Hosted Zone
A zona interna associada à VPC, com os nomes que não saem da rede.
- AWS Console
- Amazon Route 53
- Domains
- Hosted Zones
- DNS Records
- Alias
- TTL
- Health Checks
- Routing Policies
- VPC
- Private DNS
- Route 53 Resolver
- CloudWatch
- AWS CLI
Projeto Final — DNS e Alta Disponibilidade na AWS
Uma empresa com um domínio público, uma aplicação principal e uma secundária, recursos dentro de uma VPC, serviços internos que não devem ser publicados, monitoramento e um plano de contingência que precisa ser testado — não apenas configurado.
Arquitetura pública
Arquitetura interna
O que você entrega no final
O projeto final não introduz nenhum conceito novo: ele cobra todos os anteriores ao mesmo tempo. É a diferença entre saber onde fica cada configuração no console e conseguir entregar o DNS inteiro de um ambiente, coerente do primeiro registro ao teste de contingência.
- Domínio delegado à Hosted Zone criada por você
- Zona pública com os registros do site, da API e do e-mail
- Registro Alias na raiz do domínio apontando para o recurso AWS
- TTL definido com critério, registro a registro
- Aplicação principal e aplicação secundária publicadas
- Health check configurado sobre o endpoint principal
- Política de roteamento escolhida e justificada para o cenário
- Failover testado com o primário indisponível
- Private Hosted Zone com os nomes dos serviços internos
- VPC associada à zona privada e resolução validada de dentro dela
- Monitoramento dos health checks acompanhado no CloudWatch
- Inventário final da configuração levantado pela AWS CLI
Sua jornada até dominar o Route 53
Cada etapa se apoia na anterior. Você avança dos fundamentos de DNS ao projeto de alta disponibilidade sem pular nenhuma base.
Etapa 01
Fundamentos de DNS
O que o DNS resolve, a hierarquia por trás de um nome e o vocabulário usado do começo ao fim do curso.
Etapa 02
Route 53
O que o serviço entrega, como ele é organizado e onde ele se encaixa dentro da AWS.
Etapa 03
Hosted Zones
Zonas públicas e privadas, delegação e a relação entre domínio e zona.
Etapa 04
DNS Records
A, AAAA, CNAME, Alias, MX, TXT, NS e SOA — e o TTL que acompanha cada um.
Etapa 05
Domains
Registro, transferência e a delegação que torna a zona autoritativa de fato.
Etapa 06
Routing Policies
Simple, Weighted, Latency, Failover, Geolocation, Geoproximity e Multivalue aplicadas na prática.
Etapa 07
Health Checks
Verificação de endpoints, checks calculados e a ligação com o DNS Failover.
Etapa 08
Private DNS
Zonas privadas, associação com VPCs e nomes internos que não saem da rede.
Etapa 09
Resolver
Inbound, outbound, regras de encaminhamento e o cenário de DNS híbrido.
Etapa 10
AWS CLI
As mesmas operações pela linha de comando, prontas para virar automação.
Etapa 11
Troubleshooting
Método de diagnóstico aplicado a falhas provocadas no laboratório, do sintoma até a causa.
Etapa 12
Projeto Final
O DNS completo de um ambiente com alta disponibilidade, planejado, construído e testado por você.
Conteúdo completo do treinamento
Estrutura de referência do curso, dos fundamentos de DNS ao projeto final — incluindo Hosted Zones, registros, Alias, políticas de roteamento, Health Checks, Private DNS, Resolver, AWS CLI e troubleshooting. Abra cada módulo para ver os temas abordados.
- Por que o DNS existe e o que ele resolve de fato
- Nome, domínio, subdomínio, FQDN e zona
- A hierarquia do DNS: root, TLD e domínios
- Servidor autoritativo, resolver recursivo e cache
- Como o curso e o laboratório estão organizados
- Consulta recursiva e consulta iterativa
- O papel do resolver: do sistema operacional ao provedor
- Root servers, servidores de TLD e servidores autoritativos
- Cache em cada ponto do caminho e o que o TTL controla
- O que se chama de "propagação" e o que realmente acontece
- O que é o Amazon Route 53 e quais funções ele acumula
- Serviço gerenciado: o que a AWS opera e o que fica com você
- Conceitos centrais: Hosted Zone, record set e routing policy
- Navegação no console e onde cada recurso é configurado
- Modelo de cobrança do serviço e onde acompanhá-lo na conta
- Registro de domínio pelo Route 53 e por registradores externos
- Como a delegação funciona: os NS no registrador e na zona pai
- Transferência de domínio e os cuidados envolvidos
- Delegação de subdomínios para outra Hosted Zone
- Conferir a delegação antes de investigar qualquer outra coisa
- O que é uma Hosted Zone e o que ela contém
- Registros NS e SOA criados junto com a zona
- Hosted Zones públicas e privadas: quando usar cada uma
- Zonas duplicadas: como acontecem e como identificá-las
- Organização e nomenclatura das zonas em uma conta
- Criação da zona pública e leitura dos Name Servers atribuídos
- Apontar o domínio para a zona no registrador
- Publicação dos primeiros registros do domínio
- Validação da resolução a partir de fora da AWS
- O que uma zona pública expõe e o que não deve estar nela
- Criação da zona privada e associação com uma VPC
- Requisitos de DNS na VPC para que a resolução funcione
- Split-horizon: o mesmo nome respondendo de formas diferentes
- Associação da zona a múltiplas VPCs
- Limitações e cuidados das zonas privadas
- Registro A e endereçamento IPv4
- Registro AAAA e endereçamento IPv6
- Quando publicar os dois e o que muda para o cliente
- Vários valores em um mesmo registro e o efeito nas respostas
- Criação e validação dos registros no laboratório
- CNAME: o que é, como funciona e suas restrições
- Por que o CNAME não pode ser usado na raiz do domínio
- Alias: o registro do Route 53 e os destinos suportados
- Alias na raiz do domínio apontando para um recurso AWS
- TTL, cobrança e avaliação de integridade em registros Alias
- Como escolher entre CNAME e Alias em cada cenário
- MX: servidores de e-mail e a prioridade entre eles
- TXT: verificação de domínio, SPF, DKIM e DMARC
- NS: os servidores autoritativos e a delegação de subdomínios
- SOA: os parâmetros administrativos da zona
- SRV e CAA: para que servem e quando aparecem
- O que o TTL controla e quem o respeita no caminho
- Escolher valores diferentes para registros diferentes
- Reduzir o TTL antes de uma mudança planejada
- Limpeza de cache no cliente e por que ela nem sempre resolve
- Planejamento de uma janela de mudança de DNS
- Como a política simples responde a uma consulta
- Vários valores em um registro simples
- Quando a política simples é a escolha adequada
- Limitações e o que ela não faz
- Configuração e teste no laboratório
- Como os pesos relativos influenciam a proporção de respostas
- Peso zero e a retirada de um destino sem apagar o registro
- Health checks associados a registros ponderados
- Por que o peso não garante a distribuição exata das requisições
- Cenário de liberação gradual aplicado no laboratório
- Associação dos registros às Regiões da AWS
- Como a escolha da resposta é feita pelo serviço
- Por que a decisão considera o resolver, e não o usuário final
- Diferença entre latência e proximidade geográfica
- Health checks aplicados a registros por latência
- Configuração dos registros primário e secundário
- Associação do health check ao registro primário
- O que acontece entre a falha e a mudança de resposta
- O papel do TTL no tempo total de convergência
- Failover com registros Alias e avaliação de integridade do destino
- Teste de contingência com o primário derrubado de propósito
- Regras por continente, por país e por subdivisão
- A importância do registro padrão
- Precedência entre regras mais e menos específicas
- Limites da estimativa de localização
- Diferença prática para Latency-Based Routing
- O conceito de proximidade aplicado ao roteamento DNS
- O ajuste de bias e o efeito na área atendida
- Configuração por meio do Traffic Flow do Route 53
- Cenários em que a política faz sentido
- Requisitos atuais do recurso na documentação da AWS
- Como a política devolve múltiplos valores
- Health checks associados a cada registro
- Comportamento quando um dos destinos fica indisponível
- Por que isso não substitui um load balancer
- Configuração e observação das respostas no laboratório
- Verificação de endpoint: endereço, nome e caminho
- Intervalo entre verificações e limite de falhas
- Busca de texto no corpo da resposta
- Health checks calculados a partir de outros checks
- Health checks baseados em alarme do CloudWatch
- Leitura do estado no console e nas métricas
- Como o estado do health check altera a resposta devolvida
- Failover ativo-passivo e cenários com múltiplos destinos
- O intervalo real entre a falha e a troca efetiva
- Erros comuns ao desenhar contingência baseada em DNS
- Documentação e teste periódico do plano de contingência
- O resolver da VPC e como as instâncias o utilizam
- Atributos de DNS da VPC e o efeito de cada um
- Nomes atribuídos automaticamente aos recursos
- Associação de Hosted Zones privadas à VPC
- Validação da resolução a partir de uma instância
- Desenho de uma zona interna para os serviços da empresa
- Nomenclatura de nomes internos que envelhece bem
- Split-horizon: o mesmo nome por dentro e por fora
- Compartilhamento de zonas privadas entre VPCs e contas
- Cuidados ao migrar nomes internos para a nuvem
- O que o Route 53 Resolver faz e onde ele atua
- Inbound endpoint: consultas vindas da rede corporativa
- Outbound endpoint: consultas saindo da VPC
- Resolver rules e a associação com VPCs
- Requisitos de rede e permissões envolvidos
- Arquitetura de DNS híbrido entre datacenter e AWS
- Encaminhamento condicional nos dois sentidos
- Convivência entre zonas internas antigas e novas
- Pontos de falha típicos em ambientes híbridos
- Estratégia de migração gradual dos nomes internos
- Métricas publicadas pelo Route 53 no CloudWatch
- Alarmes sobre o estado dos health checks
- Query logging de zonas públicas, quando aplicável
- Registro de consultas do Resolver e seu uso
- Montagem de um painel mínimo de acompanhamento
- Permissões de acesso às zonas e aos registros
- Proteção do domínio no registrador e da delegação
- DNSSEC no Route 53: o que é e quais são seus requisitos
- O que não deve existir em uma zona pública
- Padrões de nomenclatura, documentação e revisão periódica
- Instalação, perfis e credenciais da AWS CLI
- Listagem de zonas, registros e health checks
- Alterações de registros por lote de mudanças
- Consulta da resposta que o serviço devolveria
- Inventário da configuração para documentação
- Scripts a partir dos comandos da CLI
- Infraestrutura como código: a ideia e o que ela muda
- CloudFormation e Terraform apresentados conceitualmente
- SDK e API para integrações próprias
- Versionamento e revisão das mudanças de DNS
- Roteiro de diagnóstico: delegação, zona, registro, TTL e cache
- nslookup, dig e Resolve-DnsName aplicados a cada etapa
- Consulta direta ao servidor autoritativo
- NXDOMAIN, SERVFAIL e o que cada resposta indica
- Falhas de health check, de failover e de zona privada
- Registro da causa encontrada para o próximo chamado
- Cenário: domínio público, aplicação principal e secundária
- Hosted Zone pública, registros e Alias na raiz do domínio
- Política de roteamento escolhida e justificada
- Health checks e teste de contingência do primário
- Private Hosted Zone com os serviços internos na VPC
- Monitoramento, inventário pela CLI e documentação final
Este treinamento faz sentido para você?
Clareza antes da compra evita frustração depois. Veja os dois lados.
Este treinamento é para você que:
- quer evoluir como SysAdmin e levar seus fundamentos para a nuvem;
- trabalha com suporte, Help Desk ou Service Desk e quer migrar para infraestrutura;
- atua com infraestrutura, redes ou servidores Windows e Linux;
- é responsável por DNS, domínios e pela disponibilidade das aplicações;
- está começando na AWS e quer um serviço real para administrar de ponta a ponta;
- conhece IP, DNS e redes, mas ainda não sabe como isso é implementado dentro da AWS;
- quer entender políticas de roteamento, Health Checks e failover de verdade;
- precisa publicar aplicações e nunca teve segurança sobre qual registro criar;
- quer diagnosticar problemas de resolução em vez de esperar a "propagação";
- pretende seguir para Cloud ou DevOps e quer uma base sólida de DNS.
Talvez não seja para você se:
- procura apenas conteúdo teórico, sem colocar a mão no console da AWS;
- não pretende criar uma conta AWS nem acompanhar os laboratórios;
- quer apenas uma lista de registros prontos para copiar e colar;
- busca preparação específica para uma prova de certificação AWS.
O que muda na sua rotina técnica
Escolha o registro certo, planeje o TTL antes da mudança, teste a contingência de verdade e diagnostique em vez de esperar a propagação.
Publicação com critério
Você passa a escolher o tipo de registro pela pergunta que ele responde — e não pelo que costuma funcionar.
Diagnóstico em vez de espera
Um nome que não resolve vira um roteiro de verificação com começo, meio e causa encontrada.
Mudanças planejadas
TTL deixa de ser um número copiado e passa a ser uma decisão tomada antes da janela de manutenção.
Contingência testada
Failover e health checks saem do papel: você sabe se a troca acontece e em quanto tempo.
Ponte para a nuvem
O DNS que você já administra ganha o vocabulário da AWS: Hosted Zones, Alias, políticas e Resolver.
Conversa de igual para igual
Hosted Zone, Alias, TTL, Weighted, Failover, Resolver: o vocabulário que separa quem opera de quem administra.
Sua evolução de Suporte para Cloud SysAdmin
Ninguém troca de função por causa de um curso. A mudança acontece quando as competências se acumulam — e a nuvem passa a exigir de você os mesmos fundamentos, aplicados em outra arquitetura.
Suporte
Atendimento, chamados e as primeiras tarefas em servidores.
Windows / Linux
Os sistemas operacionais de servidor e a administração do dia a dia.
Networking
IP, roteamento, portas e a rede por onde tudo acontece.
DNS
O nome que traduz a infraestrutura para quem a consome.
Virtualization
Onde os servidores que você administra passam a existir.
Cloud
A mesma infraestrutura, entregue por um provedor e consumida por API.
AWS
Contas, Regiões, VPC e os serviços que sustentam as aplicações.
- este treinamento
Route 53
O DNS da nuvem: zonas, registros, roteamento e disponibilidade.
Cloud SysAdmin
As competências reunidas em alguém que sustenta a infraestrutura inteira.
A nuvem não elimina os fundamentos de infraestrutura. Ela exige que você saiba aplicá-los em uma nova arquitetura.
Esta página descreve uma sequência de competências técnicas, não uma promessa de emprego, promoção, faixa salarial ou aprovação em certificação. O que acontece depois depende do seu contexto e da sua dedicação.
Traditional SysAdmin → Cloud SysAdmin
- DNSRoute 53
- NetworkingVPC
- ServersEC2
- VirtualizationAuto Scaling
- BalanceamentoLoad Balancing
- MonitoramentoCloudWatch
Os fundamentos não desapareceram. Eles foram para a nuvem.
Sobre os custos da AWS
Alguns laboratórios podem utilizar recursos da AWS sujeitos a cobrança pela própria AWS. O aluno é responsável por acompanhar e controlar o consumo da sua conta.
- A conta AWS é sua: a contratação, o uso e a fatura são a relação entre você e a AWS.
- Hosted Zones, consultas, health checks e o registro de domínios podem gerar cobrança.
- Este treinamento não afirma que os recursos utilizados são gratuitos nem promete Free Tier.
- Consulte a página oficial de preços do Amazon Route 53 antes de criar qualquer recurso.
- Acompanhe o consumo pelo painel de faturamento e remova o que não for mais necessário.
Aprenda com quem trabalha com infraestrutura na prática
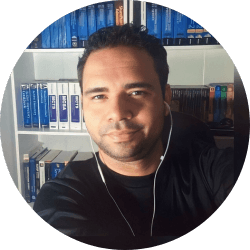
Leonardo Duarte
CTO | Especialista em Infraestrutura de TI, Microsoft, Cloud e Cybersecurity
Leonardo Duarte atua há mais de duas décadas com infraestrutura de TI, conduzindo projetos de ambientes Microsoft, redes corporativas, cloud e segurança da informação.
Na função de CTO, participa do desenho, da implantação e da sustentação de ambientes em que a resolução de nomes é peça central — porque é o DNS que liga o nome digitado pelo usuário ao serviço que responde, e é dele que vem boa parte dos chamados difíceis de explicar.
A experiência em consultoria e em times internos moldou a abordagem do treinamento: explicar o porquê de cada decisão técnica e mostrar como validar o resultado dentro de um laboratório antes de levar a mudança para produção.
- +25 anos de experiência
- Infraestrutura de TI
- Microsoft
- Cloud
- Cybersecurity
- Projetos corporativos
O que você recebe
Tudo o que está incluído no treinamento, antes de falarmos de preço.
Fundamentos de DNS
Hierarquia, resolução, cache e TTL explicados antes da primeira configuração.
Amazon Route 53
O serviço inteiro: console, conceitos e o lugar dele dentro da AWS.
Hosted Zones
Zonas públicas e privadas, delegação e associação com VPCs.
DNS Records
A, AAAA, CNAME, MX, TXT, NS, SOA — cada um com seu caso de uso.
Alias Records
O recurso do Route 53 para apontar nomes a recursos AWS compatíveis.
Routing Policies
Simple, Weighted, Latency, Failover, Geolocation, Geoproximity e Multivalue.
Health Checks
Verificação de endpoints, checks calculados e alarmes como fonte.
DNS Failover
Primário, secundário e o intervalo real entre a falha e a troca.
Private DNS e VPC
Nomes internos resolvidos dentro da rede, sem exposição pública.
Route 53 Resolver
Endpoints, regras e o cenário de DNS híbrido com a rede corporativa.
Monitoramento
CloudWatch, alarmes e o registro de consultas, quando aplicável.
AWS CLI
As operações da zona pela linha de comando, prontas para automação.
Troubleshooting
Método de diagnóstico para nomes que não resolvem ou resolvem errado.
Laboratórios práticos
Zonas, registros, health checks e políticas aplicadas na sua conta AWS.
Projeto Final
DNS e alta disponibilidade na AWS, do domínio ao teste de contingência.
Investimento: R$ 297,00
Comece agora sua jornada como Cloud SysAdmin
Um único treinamento, dos fundamentos de DNS ao projeto de alta disponibilidade na AWS.
AWS Route 53
DNS, Domínios, Roteamento, Health Checks e Alta Disponibilidade na AWS
- Curso completo
- Laboratórios práticos
- Projeto final
- Acesso vitalício
- Certificado de conclusão
- Garantia de 7 dias
- Material complementar, quando disponibilizado
- Atualizações futuras deste treinamento, quando aplicável
De R$ 397,00
Por
R$297,00
Quero dominar AWS Route 53Pagamento processado em ambiente seguro
[CHECKOUT_NAO_CONFIGURADO] — informe NEXT_PUBLIC_CHECKOUT_URL
Garantia de 7 dias
7 DIAS DE GARANTIA
Você terá 7 dias para conhecer o treinamento e avaliar se ele atende às suas expectativas. Termos da Garantia.
Estude hoje. Consulte sempre que precisar.
Você poderá retornar às aulas sempre que precisar revisar uma configuração ou reforçar um conceito.
Certificado de Conclusão
Ao concluir o treinamento, você poderá emitir seu certificado de conclusão.
Certificado de Conclusão
Certificamos que
[Nome do aluno]
concluiu o treinamento AWS Route 53, com laboratórios práticos de administração de DNS, Hosted Zones, registros, políticas de roteamento e Health Checks na AWS.
Leonardo Duarte
Instrutor
ITLOVERS TRAINING
Emissor
Receba uma aula gratuita sobre AWS Route 53
Deixe seu nome e e-mail para receber uma aula introdutória sobre DNS e Amazon Route 53 e acompanhar os próximos conteúdos do treinamento.
Perguntas frequentes
Se a sua dúvida não estiver aqui, fale diretamente com a equipe.
Sim. O conteúdo começa nos fundamentos de DNS — o que é uma zona, o que é um registro, como uma consulta é resolvida — e avança de forma progressiva até políticas de roteamento, Health Checks, Private DNS e troubleshooting. Quem já administra DNS on-premises tende a usar os primeiros módulos como revisão e ganho de vocabulário.
Nenhum conhecimento prévio de AWS é exigido. Noções básicas de redes — endereço IP, portas, o que um servidor faz — ajudam a acompanhar mais rápido, mas os conceitos necessários são apresentados no curso. O pré-requisito real é disposição para montar o laboratório.
Não. Os primeiros módulos tratam justamente disso: hierarquia do DNS, resolução recursiva, servidores autoritativos, cache e TTL. O objetivo é que você entenda o caminho de uma consulta antes de configurar qualquer coisa no Route 53.
Sim, para acompanhar os laboratórios. A conta é sua e é criada diretamente com a AWS. O curso mostra o que é necessário configurar, mas a contratação, o uso e a fatura são a sua relação com a Amazon Web Services.
Alguns laboratórios podem utilizar recursos da AWS sujeitos a cobrança pela própria AWS — Hosted Zones, consultas, health checks e o registro de um domínio, por exemplo. Este treinamento não afirma que todos os recursos são gratuitos nem promete Free Tier. Consulte a página oficial de preços do Amazon Route 53 antes de criar recursos e acompanhe o consumo da sua conta.
Ter um domínio próprio permite acompanhar o laboratório do começo ao fim, incluindo a delegação e a resolução a partir da Internet. Sem ele, ainda é possível acompanhar grande parte do conteúdo — zonas privadas, registros, políticas de roteamento e health checks — com as ressalvas indicadas nas aulas. O registro de domínio é cobrado pelo registrador escolhido.
O Amazon Route 53 é um serviço gerenciado da AWS: não existe instalação. O que você aprende é a configurar, administrar, integrar, monitorar, automatizar e diagnosticar o serviço — que é exatamente o trabalho de quem cuida de DNS na nuvem.
Sim, com módulos dedicados a cada uma. Você cria a zona pública, confere a delegação a partir dos Name Servers atribuídos pela AWS, e depois monta uma zona privada associada a uma VPC, observando como o mesmo nome pode responder de formas diferentes por dentro e por fora.
A, AAAA, CNAME, Alias, MX, TXT, NS e SOA têm tratamento dedicado, com descrição, exemplo e caso de uso. SRV e CAA são apresentados onde fazem sentido. Cada tipo é criado e validado por consulta no laboratório.
O CNAME é um tipo padrão do DNS que aponta um nome para outro nome e não pode ser usado na raiz do domínio. O Alias é um recurso do Route 53 que aponta um nome para recursos AWS compatíveis e para outros registros da mesma zona, inclusive na raiz. Há diferenças também em TTL, avaliação de integridade e cobrança de consultas. Uma seção inteira da página e um módulo do curso tratam dessa escolha — e a lista de destinos suportados por Alias é definida pela AWS, então vale confirmá-la na documentação oficial.
Simple, Weighted, Latency-Based, Failover, Geolocation, Geoproximity e Multivalue Answer, cada uma com módulo próprio, cenário de uso e configuração no laboratório. O recurso de roteamento por endereço de origem também é apresentado, com a ressalva de confirmar disponibilidade e requisitos na documentação atual.
Não. Os pesos influenciam a proporção das respostas DNS ao longo do tempo, mas cada resposta fica em cache por um intervalo e atende um número variável de acessos. A distribuição observada é uma tendência, não uma divisão exata de requisições — e o curso mostra isso na prática.
Não é assim que funciona. A AWS mantém medições de latência entre localidades e suas Regiões, e a resposta é escolhida com base nessas medições e na configuração dos registros. A decisão considera a origem da consulta — normalmente o resolver — e não uma medição em tempo real do servidor no momento do acesso.
Não. Entre a falha e a mudança efetiva existem o intervalo entre as verificações do health check, o número de falhas necessárias para mudar de estado e o TTL ainda válido nos resolvers e clientes. O curso mostra como estimar e reduzir esse intervalo — e por que a contingência precisa ser testada, não apenas configurada.
O Route 53 verifica periodicamente um endpoint a partir de verificadores distribuídos e avalia a resposta. Existem ainda health checks calculados, que combinam o estado de outros, e health checks baseados em alarmes do CloudWatch. O estado resultante pode influenciar a resposta devolvida pelas políticas de roteamento que os utilizam.
São zonas associadas a uma ou mais VPCs, cujos nomes só são resolvidos de dentro delas. Servem para nomes internos de aplicações, bancos de dados e serviços administrativos que não devem ser publicados na Internet. O curso cobre a criação, a associação com a VPC e os requisitos de DNS da rede.
Não é pré-requisito. Os conceitos de VPC necessários para o curso — o resolver da rede, os atributos de DNS e a associação de zonas privadas — são apresentados nas aulas correspondentes. Quem já trabalha com redes reconhece o terreno rapidamente.
Sim. Há módulos sobre inbound endpoints, outbound endpoints, resolver rules e a arquitetura de DNS híbrido entre a rede corporativa e a AWS. Como esse cenário envolve rede, roteamento e permissões além do próprio Route 53, o conteúdo apresenta os componentes e o fluxo, sempre indicando validar os requisitos atuais na documentação da AWS.
Sim. Um módulo é dedicado à CLI: perfis e credenciais, listagem de zonas, registros e health checks, alterações por lote de mudanças e consulta da resposta que o serviço devolveria. A ideia é que a mesma operação seja compreendida no console e reproduzida na linha de comando.
Sim, e com método. Um módulo inteiro trata do roteiro de diagnóstico — delegação, zona, registro, TTL e cache — usando nslookup, dig, Resolve-DnsName e a AWS CLI. No laboratório, falhas são provocadas de propósito para que você as diagnostique até a causa.
Você acompanha as aulas configurando na sua própria conta AWS: Hosted Zone pública e privada, registros de todos os tipos, health checks, políticas de roteamento aplicadas ao mesmo nome e cenários de falha reproduzidos para diagnóstico. Os recursos utilizados podem gerar cobrança pela AWS.
Um cenário completo de DNS e alta disponibilidade: domínio público delegado, zona com os registros da aplicação, Alias na raiz, política de roteamento escolhida e justificada, health check com contingência testada, zona privada para os serviços internos da VPC e monitoramento acompanhado no CloudWatch.
O acesso é vitalício. Você pode voltar às aulas sempre que precisar revisar uma configuração ou reforçar um conceito, inclusive depois de já ter concluído o treinamento.
Sim. Ao concluir o treinamento você poderá emitir o certificado de conclusão, emitido pela ITLOVERS TRAINING.
Não. São coisas diferentes. O certificado do curso atesta a conclusão deste treinamento e é emitido pela ITLOVERS TRAINING. Uma certificação AWS é concedida pela Amazon Web Services mediante aprovação em prova oficial, em processo independente deste treinamento — que não prepara especificamente para essas provas nem promete aprovação nelas.
Sim. Você terá 7 dias para conhecer o treinamento e avaliar se ele atende às suas expectativas. O prazo começa na confirmação da compra e as condições completas estão nos Termos de Uso.
O Route 53 é um serviço gerenciado e a AWS evolui a interface e os recursos com frequência. O curso prioriza o entendimento dos conceitos — que mudam pouco — e indica, nos pontos sensíveis, que a documentação oficial é a referência definitiva sobre recursos, limites e preços atuais.
O canal de atendimento é o WhatsApp informado nesta página, usado também para dúvidas comerciais antes da compra.
Ainda com dúvidas? Fale pelo WhatsApp.
Continue sua jornada SysAdmin
Administrar DNS na nuvem é uma das competências do SysAdmin. Estes são os outros treinamentos da plataforma — das trilhas Microsoft SysAdmin e Cloud SysAdmin.
- em breve
Windows Server
Instalação, roles, rede e administração do sistema operacional de servidores.
Discos e Volumes no Windows Server
Disk Management, DiskPart, MBR e GPT, partições, volumes, NTFS, ReFS, mount points, Storage Spaces e PowerShell.
Active Directory
Domínio, OUs, usuários, grupos, GPO, DNS, DHCP, segurança e troubleshooting.
File Server no Windows Server
Compartilhamentos SMB, Share Permissions, NTFS, grupos do Active Directory, AGDLP, ABE, FSRM, quotas, auditoria, DFS e PowerShell.
Remote Desktop Services
Arquitetura RDS, Session Host, Connection Broker, RD Web Access, RD Gateway e RemoteApp.
Windows Server Update Services
Sincronização, computer groups, GPO, aprovação de atualizações, manutenção e troubleshooting.
SCCM — Microsoft Configuration Manager
Collections, aplicações, distribution points, software updates, OSD, PXE, task sequences e troubleshooting.
- em breve
PowerShell
Automação de tarefas administrativas em ambientes Microsoft.
- em breve
Hyper-V
Virtualização em Windows Server: hosts, switches virtuais, réplicas e clusters.
- em breve
AWS Fundamentos
Conta, regiões, zonas de disponibilidade, console, IAM e os serviços de base.
- em breve
AWS VPC
Redes na nuvem: sub-redes, rotas, gateways, security groups e conectividade.
- em breve
AWS EC2
Instâncias, imagens, volumes, grupos de segurança e ciclo de vida do servidor.
- em breve
Microsoft Intune
Gerenciamento de dispositivos na nuvem, políticas, compliance e aplicações.
- em breve
Microsoft 365
Identidade, Exchange Online, Teams e governança na nuvem da Microsoft.
DNS é invisível quando funciona. E crítico quando para.
Domine Route 53, DNS, políticas de roteamento, Health Checks, Failover e troubleshooting na AWS.
R$297,00
Acesso vitalícioCertificado7 dias de garantia
Quero avançar como SysAdmin Cloud